إعادة استخدام كلمات المرور هي الطريقة الحقيقية لاختراق الحسابات
حشو بيانات الاعتماد — وليس الاختراق المتطور — هو السبب وراء معظم عمليات الاستيلاء على الحسابات. لماذا تكسر كلمات المرور الفريدة ومدير كلمات المرور والمفاتيح المرورية الهجوم بالكامل؟
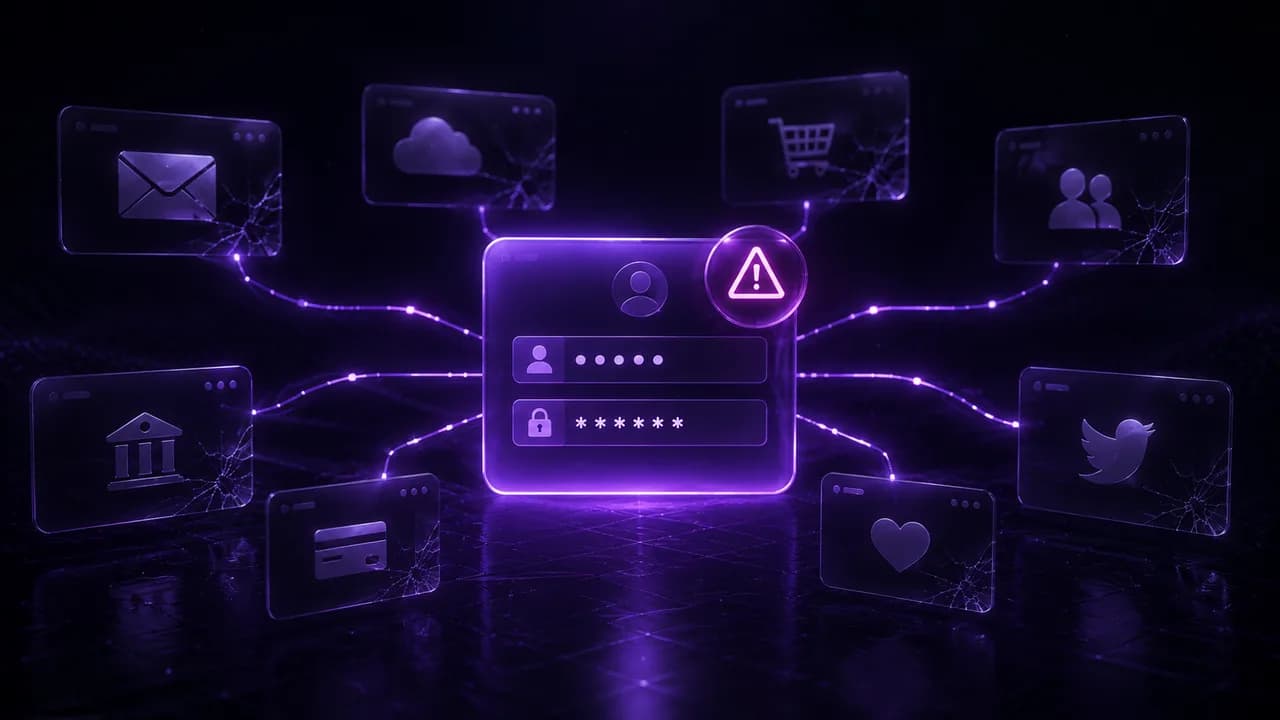
معظم عمليات الاستيلاء على الحسابات ليست «اختراقات» بالمعنى السينمائي، بل «حشو بيانات اعتماد»: يأخذ المهاجمون مليارات أزواج البريد وكلمة المرور المسربة ويجربونها آلياً على البنوك ومزودي البريد ومنصات التواصل. إذا كنت تعيد استخدام كلمة مرور، فإن موقعاً مخترقاً واحداً يكشف كل حساب يشاركها.
لماذا لا تكفي الذاكرة البشرية لحل المشكلة
يمتلك الشخص العادي أكثر من 100 حساب على الإنترنت. لا أحد يستطيع حفظ 100 كلمة مرور قوية وفريدة — لذا يلجأ الناس إلى الأنماط: كلمة أساسية مع اسم الموقع، أو سنة الميلاد، أو رقم متزايد. أدوات الاختراق تنمذج هذه الأنماط صراحة؛ تسريب «Ahmad2019!» يجعل «Ahmad2024!» أول تخمين، لا لغزاً.
مدير كلمات المرور يتذكر بدلاً عنك
- يولّد كلمة مرور عشوائية طويلة لكل موقع — فتصبح إعادة الاستخدام مستحيلة.
- يملأ الحقول تلقائياً على النطاق الصحيح فقط، ما يحبط مواقع التصيد المقلدة بصمت.
- يشفّر الخزنة محلياً؛ لا يستطيع مزود الخدمة قراءة كلمات مرورك.
- ينبهك عندما تظهر إحدى كلمات مرورك المخزنة في تسريب معروف.
المفاتيح المرورية: إزالة كلمة المرور نهائياً
تستبدل المفاتيح المرورية كلمات المرور بأزواج مفاتيح تشفيرية تُخزن على جهازك وتُفتح بالبصمة أو الوجه أو رمز PIN. لا يوجد سر مشترك يمكن تسريبه: الموقع المخترق لا يملك سوى مفتاحك العام، وهو عديم الفائدة للمهاجمين، وصفحة التصيد لا تستطيع طلب مفتاح مروري لنطاق لا تملكه.
خطة انتقال عملية
- ثبّت مدير كلمات مرور موثوقاً وعيّن عبارة مرور رئيسية واحدة قوية.
- أصلح الحسابات الحرجة أولاً: البريد، البنوك، التواصل الاجتماعي، الخدمات الحكومية.
- فعّل المفاتيح المرورية لدى المزودين الداعمين لها (Google وApple وMicrosoft وغيرها).
- افحص بريدك وأسماء مستخدميك الحالية مقابل بيانات التسريبات، وبدّل أي شيء مكشوف.