ظهرت بياناتك في تسريب؟ إليك بالضبط ما يجب فعله.
خطة استجابة هادئة وعملية لأول 24 ساعة بعد اكتشاف تسريب بريدك أو كلمة مرورك — من تغيير كلمات المرور إلى تأمين طرق الاسترداد.
العثور على بريدك الإلكتروني في قاعدة بيانات تسريبات أمر مقلق، لكنه ليس كارثة بحد ذاته. المهم هو ما تفعله في الساعات التالية. بيانات الاعتماد المسربة تُتداول وتُجمع في «قوائم كومبو» وتُجرب آلياً على مئات الخدمات — لذا فإن التحرك المبكر يغلق النافذة التي يعتمد عليها المهاجمون.
1. غيّر كلمة مرور الخدمة المخترقة أولاً
ابدأ بالحساب الذي تعرض للاختراق فعلاً، ثم انتقل إلى كل حساب آخر يستخدم كلمة المرور نفسها أو نسخة مشابهة منها. المهاجمون لا يخمنون كلمات المرور — بل يعيدون استخدام المسربة منها. كلمة المرور التي ظهرت في تسريب واحد يجب اعتبارها معروفة للجميع في كل مكان.
2. فعّل المصادقة الثنائية
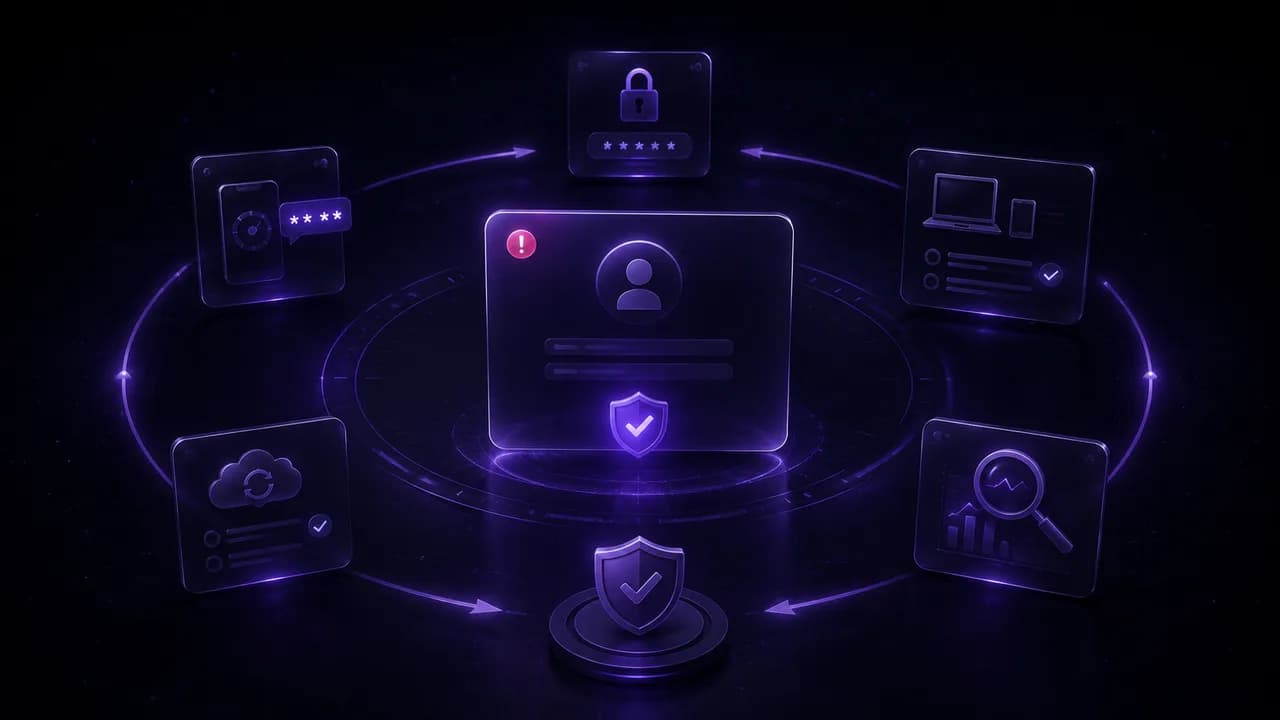
المصادقة الثنائية هي الحاجز الأكثر فاعلية بعد أي تسريب. حتى لو امتلك أحدهم كلمة مرورك بالضبط، لن يستطيع الدخول دون العامل الثاني. فضّل تطبيقات المصادقة أو المفاتيح المادية على رسائل SMS كلما أمكن.
3. راجع طرق الاسترداد والجلسات النشطة
- تأكد أن بريد الاسترداد ورقم الهاتف المسجلين في الحساب ما زالا ملكك.
- سجّل الخروج من جميع الجلسات النشطة وراجع الأجهزة المتصلة.
- ألغِ صلاحيات التطبيقات الخارجية التي لا تعرفها.
- افحص قواعد إعادة توجيه البريد — المهاجمون يضيفون تحويلات صامتة للاحتفاظ بالوصول.
4. انتبه لرسائل التصيد الموجهة
بعد أي تسريب، توقّع تصيداً أذكى. يستخدم المهاجمون الأسماء وأرقام الهواتف وسجل الخدمات المسربة لصياغة رسائل مقنعة — وغالباً ينتحلون صفة الخدمة المخترقة نفسها بحجة «مساعدتك على تأمين حسابك». لا تتبع روابط إعادة تعيين كلمة المرور من البريد؛ ادخل إلى الموقع مباشرة.
5. استمر بالمراقبة
بيانات التسريبات تعاود الظهور لسنوات. أعد فحص بريدك وأسماء المستخدمين دورياً، وإذا كنت تدير نطاق مؤسسة، استخدم المراقبة المؤسسية لالتقاط بيانات اعتماد الموظفين لحظة ظهورها في تسريبات جديدة.