أدلة عملية ومقالات معمّقة عن التسريبات والتصيد وحماية الحسابات — بلغة واضحة وبدون تهويل.
خطة استجابة هادئة وعملية لأول 24 ساعة بعد اكتشاف تسريب بريدك أو كلمة مرورك — من تغيير كلمات المرور إلى تأمين طرق الاسترداد.
حشو بيانات الاعتماد — وليس الاختراق المتطور — هو السبب وراء معظم عمليات الاستيلاء على الحسابات. لماذا تكسر كلمات المرور الفريدة ومدير كلمات المرور والمفاتيح المرورية الهجوم بالكامل؟
التصيد يسبب اختراقات أكثر من أي ثغرة تقنية. الأدوات النفسية التي يستغلها المهاجمون، والعلامات التقنية التي تفضحهم، وما تفعله عندما تشعر أن رسالة ما مريبة.
تصد المصادقة الثنائية الغالبية الساحقة من محاولات الاستيلاء الآلي على الحسابات. كيف تعمل، وأي عامل ثانٍ تختار، والأخطاء التي تبطل مفعولها بصمت.
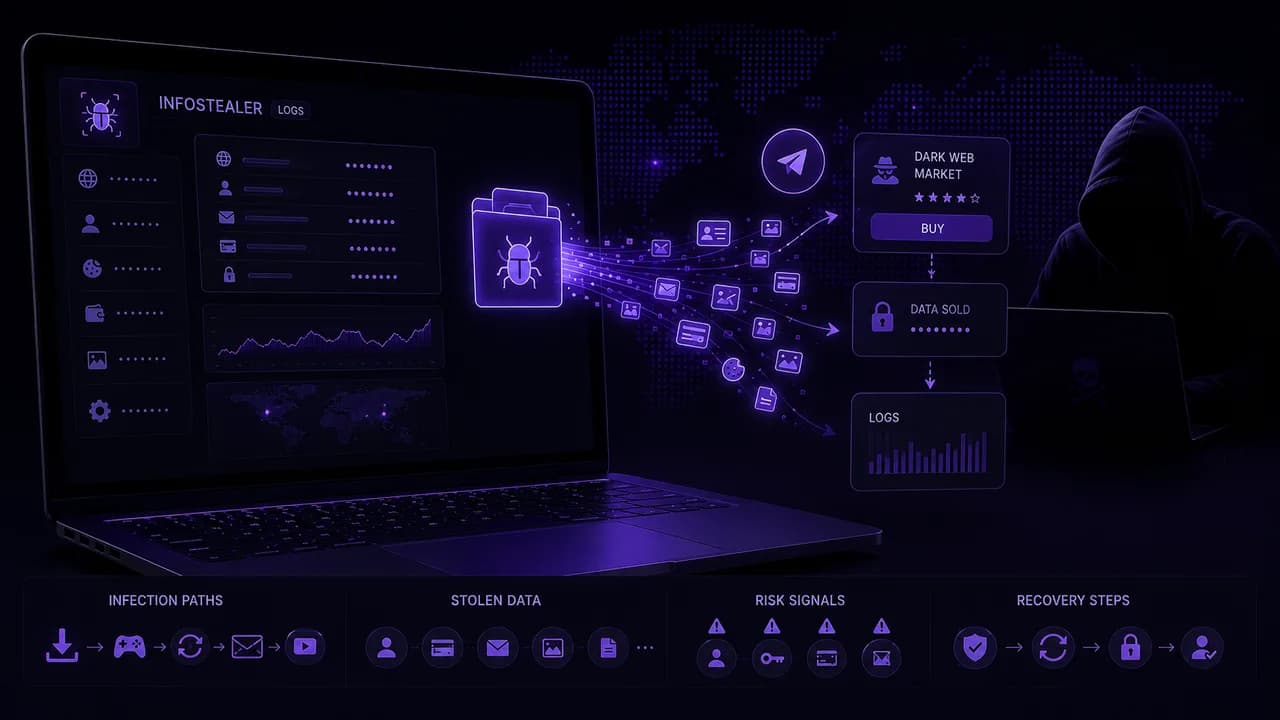
خلف مليارات بيانات الاعتماد المسربة يقف اقتصاد خفي لبرمجيات خبيثة. ماذا تحتوي سجلات برمجيات السرقة، وكيف تُصاب الأجهزة، وكيف تعرف إن كنت ضحية.
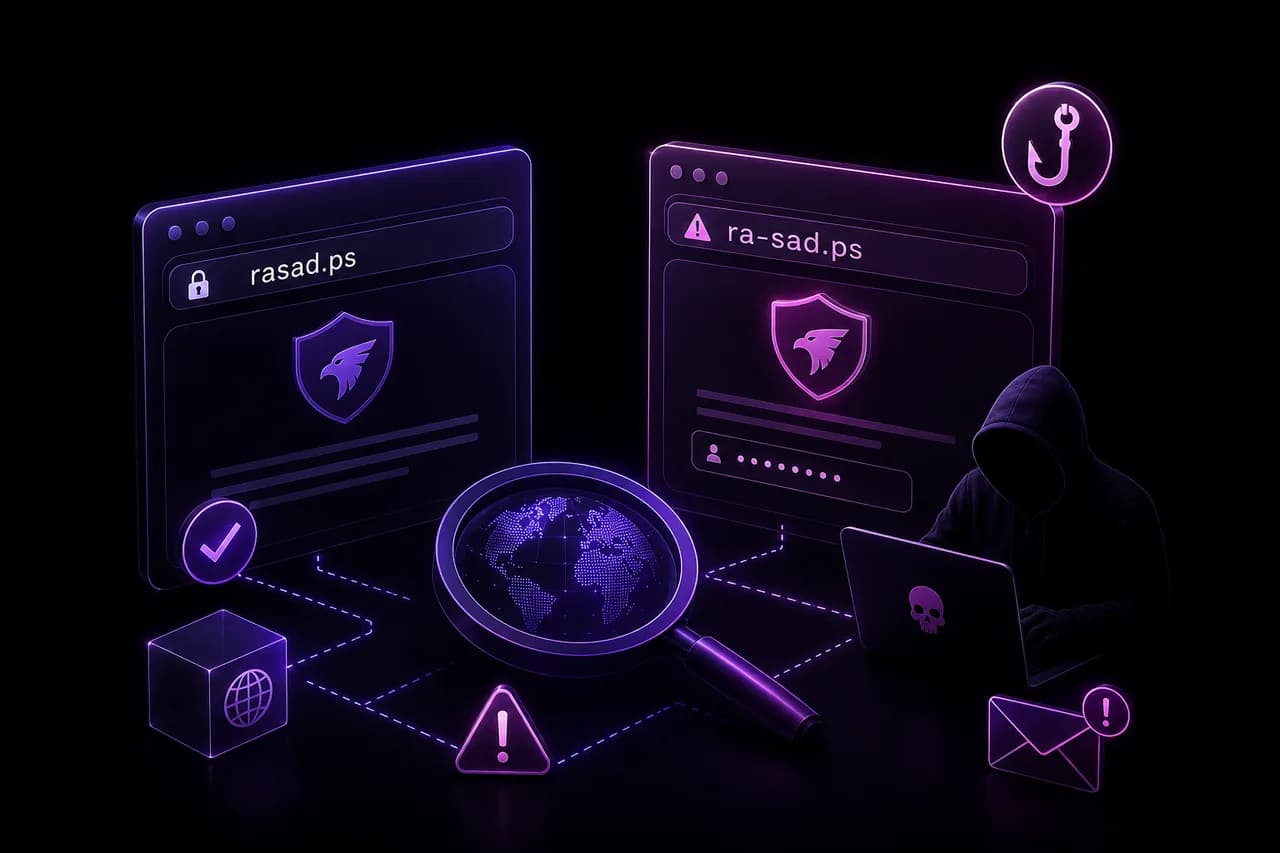
نطاق يبعد حرفاً واحداً عن نطاقك يمكن أن يشغّل حملة تصيّد مقنعة، أو يعترض بريد العمل، أو ينتحل صفة مؤسستك لأشهر قبل أن ينتبه أحد. كيف تُبنى النطاقات المشابهة، وكيف تكتشفها مبكراً.
مجموعات الفدية الحديثة تسرق البيانات قبل أن تشفّر أي ملف، ثم تدير مواقع تسريب عامة للضغط على الضحايا — أي أن مؤسسة يمكن أن تظهر في تسريب دون أن يُقفل جهاز واحد. ما هي مواقع التسريب، ولماذا مراقبتها مهمة حتى لو لم تتعرض لهجوم مباشر.
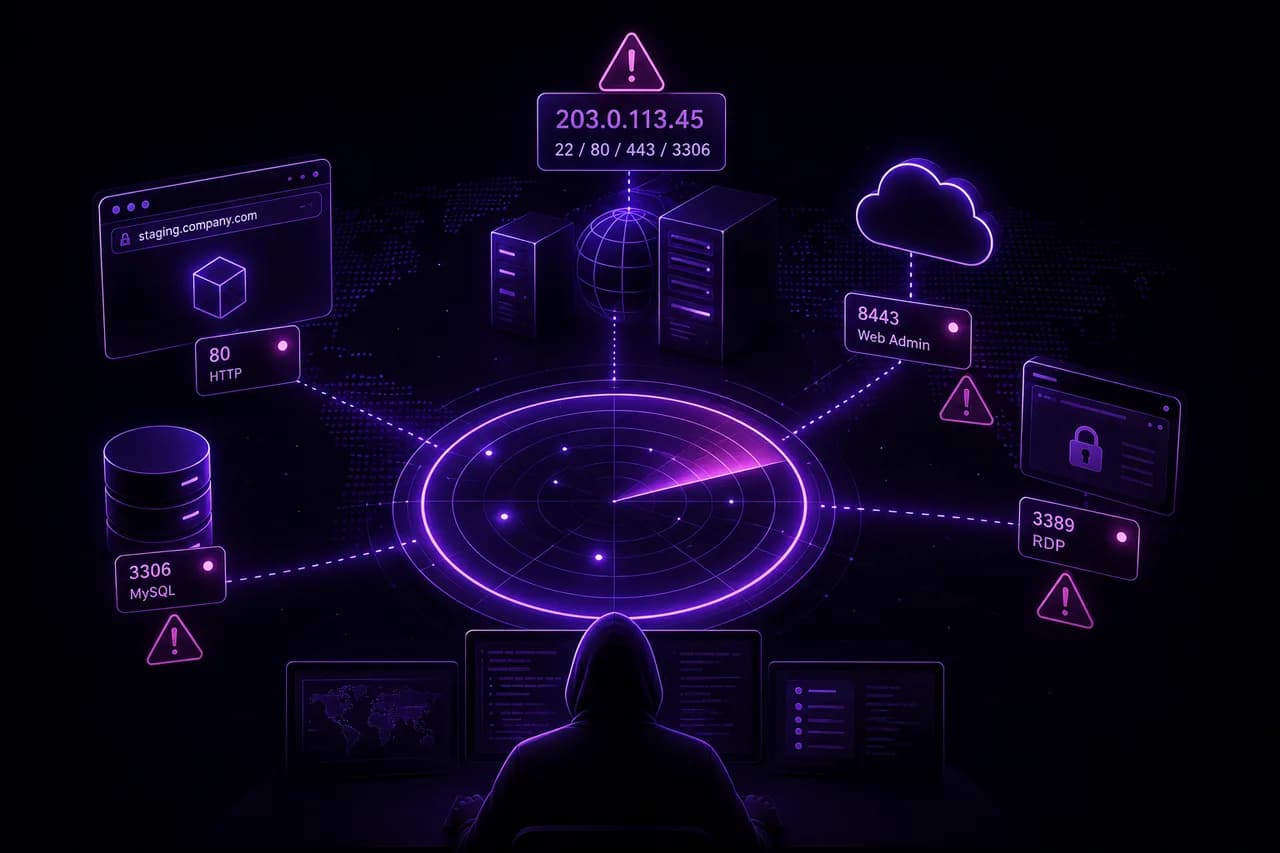
المهاجمون لا يبدؤون بتخمين كلمات المرور — يبدؤون بمسح الإنترنت بحثاً عمّا كشفته مؤسستك ونسيته. ماذا تعني إدارة سطح الهجوم فعلياً، ولماذا مراجعة أمنية لمرة واحدة لا تكفي.