برمجيات سرقة المعلومات: كيف تصل كلمات مرورك إلى الشبكة المظلمة
خلف مليارات بيانات الاعتماد المسربة يقف اقتصاد خفي لبرمجيات خبيثة. ماذا تحتوي سجلات برمجيات السرقة، وكيف تُصاب الأجهزة، وكيف تعرف إن كنت ضحية.
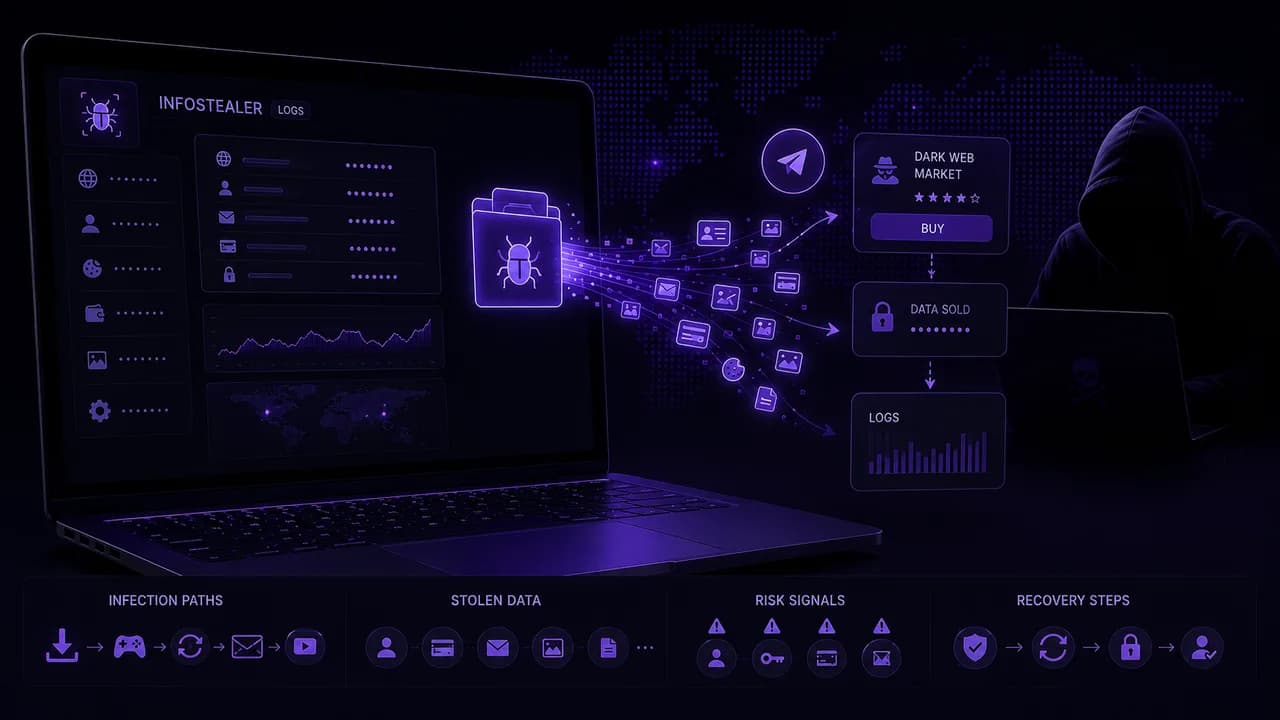
ليست كل كلمة مرور مسربة قادمة من موقع مخترق. حصة متنامية تأتي من برمجيات سرقة المعلومات — برمجيات خبيثة خفيفة تصيب حاسوباً شخصياً، وتحصد كل ما هو ثمين في أقل من دقيقة، وترسله إلى المهاجم، وكثيراً ما تحذف نفسها بعدها. تسمى الحزمة المسروقة «سجلاً» (log)، وتُتداول ملايين السجلات يومياً على قنوات تيليجرام وأسواق الشبكة المظلمة.
ماذا يحتوي سجل السرقة فعلياً
- كل كلمة مرور محفوظة في المتصفح، مع الموقع الذي تعود إليه بالضبط.
- ملفات تعريف الجلسات — التي تتيح للمهاجمين دخول الحسابات دون كلمة مرور أو مصادقة ثنائية.
- بيانات الملء التلقائي: أسماء وعناوين وأرقام هواتف وبطاقات دفع محفوظة.
- ملفات محافظ العملات الرقمية ولقطات شاشة وبصمة كاملة للنظام.
كيف تُصاب الأجهزة
أساليب التوزيع تستهدف السلوك اليومي: البرامج المقرصنة وأدوات غش الألعاب، وتحديثات متصفح مزيفة، وإعلانات خبيثة في نتائج البحث، ومرفقات بريد، و«أدوات مجانية» على يوتيوب وديسكورد. تشغيل واحد يكفي — برمجية السرقة لا تحتاج للبقاء في النظام، لأنها أخذت كل شيء بالفعل.
علامات قد تدل أنك ضحية
- حساباتك تُفتح رغم أنك لم تدخل كلمة مرورك في أي مكان مريب.
- بريدك أو اسم مستخدمك يظهر في بيانات تسريب حديثة موسومة كسجلات برمجيات سرقة.
- جلسات لا تعرفها تظهر في قوائم أجهزة Google أو فيسبوك أو تيليجرام.
- رسائل إعادة تعيين كلمة المرور تصل لخدمات لم تلمسها.
التعافي من الإصابة
تغيير كلمات المرور وحده لا يكفي، لأن المهاجم يملك ملفات تعريف جلساتك أيضاً. نظّف الجهاز أو أعد تثبيت نظامه أولاً، ثم — من جهاز موثوق — غيّر كلمات المرور، وسجّل الخروج من كل الجلسات في كل مكان، وأعد تفعيل المصادقة الثنائية، وتوقف عن حفظ كلمات المرور في المتصفح لصالح مدير كلمات مرور مخصص.