عصابات الفدية لم تعد تكتفي بالتشفير — هي تنشر بياناتك
مجموعات الفدية الحديثة تسرق البيانات قبل أن تشفّر أي ملف، ثم تدير مواقع تسريب عامة للضغط على الضحايا — أي أن مؤسسة يمكن أن تظهر في تسريب دون أن يُقفل جهاز واحد. ما هي مواقع التسريب، ولماذا مراقبتها مهمة حتى لو لم تتعرض لهجوم مباشر.
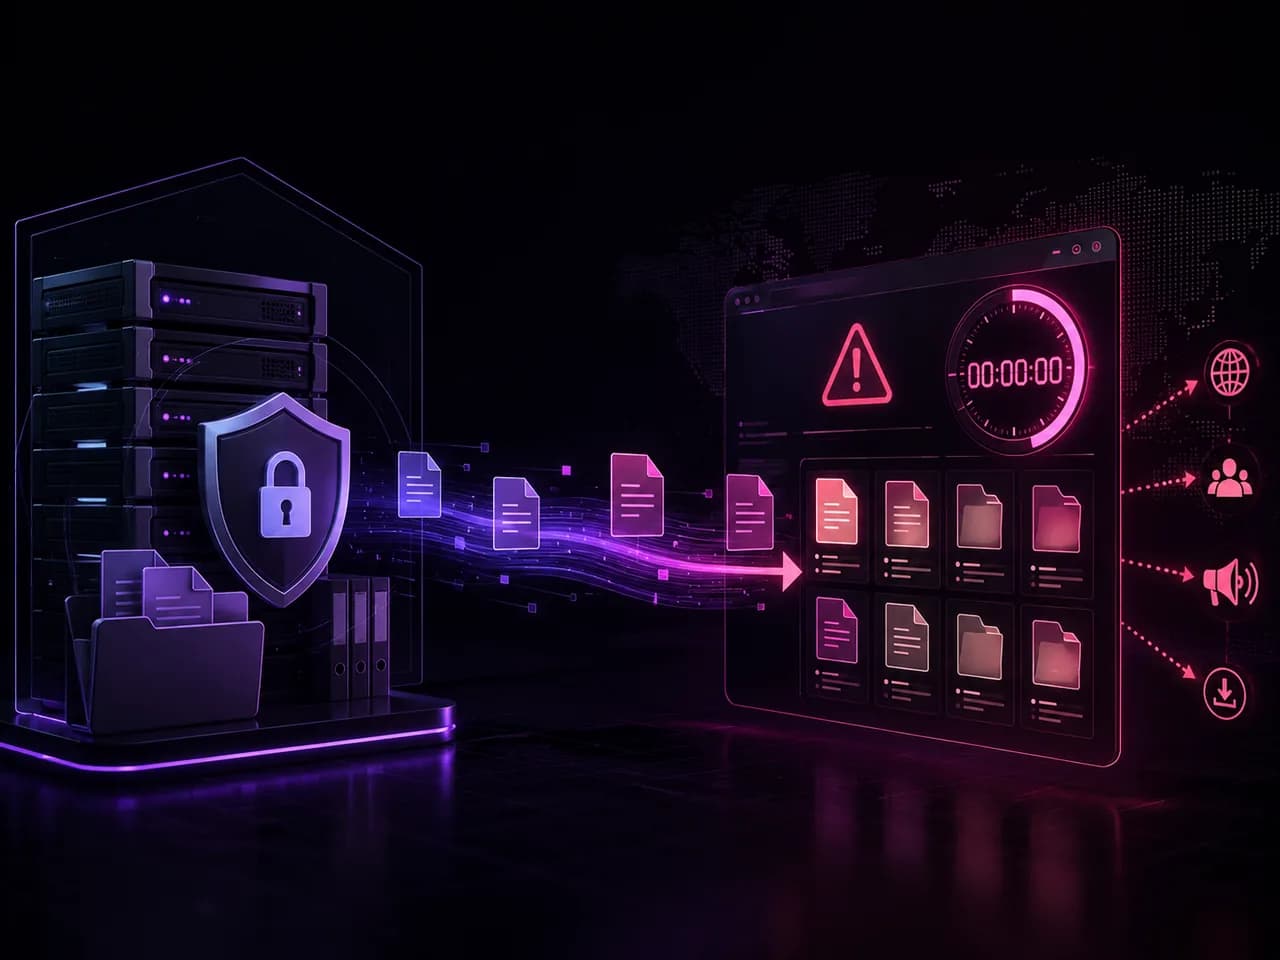
قصة الفدية القديمة كانت بسيطة: فيروس يقفل ملفاتك، تظهر رسالة فدية، تدفع أو تستعيد من نسخة احتياطية. هذه القصة قديمة. منذ حوالي 2020، معظم مجموعات الفدية الجادة تعمل بـ«الابتزاز المزدوج» — تنسخ ملفات المؤسسة بهدوء قبل تشفير أي شيء، بحيث حتى الضحية بنسخ احتياطية مثالية تواجه تهديداً ثانياً: ادفع، وإلا سننشر ما أخذناه.
ما هو موقع التسريب فعلياً
مواقع التسريب هي صفحات — عادة على الويب المظلم، وأحياناً منعكسة على الويب المفتوح — تديرها مجموعات الفدية كنوع من الواجهة التجارية. الضحية التي لم تدفع تُدرَج علناً بمؤقت تنازلي؛ وإذا انقضى الموعد، تُنشر الملفات المسروقة ليحمّلها أي شخص. بعض المجموعات تبيع البيانات بالمزاد سراً لمنافسين قبل نشرها بالكامل. الإدراج نفسه غالباً ما يكون أول علم يصل للعالم الخارجي بالحادثة، أحياناً قبل أن تنهي المؤسسة الضحية تحقيقها الخاص.
لماذا هذا مهم حتى لو لم تُخترق مباشرة
إدراج التسريب لا يكشف الضحية المُسمّاة فقط. الأرشيفات المسروقة غالباً ما تحتوي عقود موردين، وقوائم عملاء، وسجلات موظفين لمؤسسات شريكة، وبيانات اعتماد لأنظمة طرف ثالث — أي أن اسم مؤسستك وبياناتك يمكن أن تظهر في تسريب من مورّد أو مقاول أو شريك لم يكن لديك سبب للشك به. لهذا بالضبط مراقبة مواقع التسريب لنطاقك واسم علامتك التجارية مختلفة عن مراقبة ما إذا تعرضت أنت شخصياً لهجوم: هي تلتقط التعرض الذي يصلك عبر اختراق شخص آخر.
كيف تبدو المراقبة الفعّالة
- تتبّع الإدراجات النشطة عبر مجموعات الفدية العاملة حالياً بمواقع تسريب، لا اسم أو اسمين معروفين فقط.
- مطابقة المنشورات مع نطاقك واسم علامتك التجارية تحديداً، لا بحث بكلمة مفتاحية عامة — المطابقة الغامضة تنتج ضجيجاً يعلّم الناس تجاهل التنبيهات.
- التعامل مع أي إدراج جديد كحساس للوقت: المهلة حتى النشر غالباً أيام، لا أسابيع.
- استخراج أي نص مضمّن بلقطات شاشة مواقع التسريب، لأن المجموعات كثيراً ما تنشر الإثبات كصورة لا نص عادي، تحديداً للتحايل على أدوات البحث بالكلمات المفتاحية البسيطة.