العودة للمدونة
دليل11 مارس 2026
المصادقة الثنائية: أرخص ترقية أمنية ستقوم بها في حياتك
تصد المصادقة الثنائية الغالبية الساحقة من محاولات الاستيلاء الآلي على الحسابات. كيف تعمل، وأي عامل ثانٍ تختار، والأخطاء التي تبطل مفعولها بصمت.
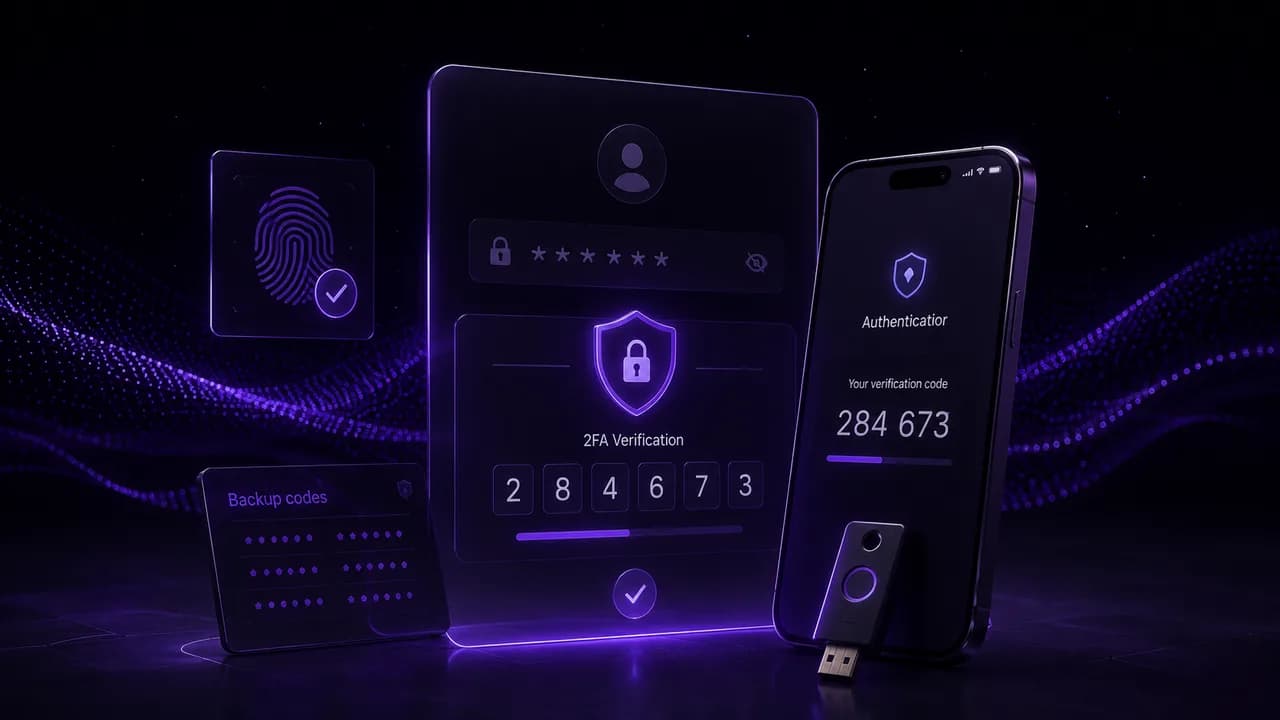
كلمة المرور عامل واحد: شيء تعرفه. تضيف المصادقة الثنائية شيئاً تملكه (هاتفاً أو مفتاحاً مادياً) أو شيئاً يخصك جسدياً (بصمة). النتيجة: كلمة المرور المسربة وحدها لم تعد كافية لدخول حسابك — وهذا يبطل بالضبط الهجوم الذي يلي كل تسريب بيانات.
ليست كل العوامل الثانية متساوية
- مفاتيح الأمان المادية (FIDO2) — الأقوى. محصنة ضد التصيد: المفتاح لا يستجيب إلا للنطاق الحقيقي.
- تطبيقات المصادقة (TOTP) — قوية جداً. تُولَّد الرموز على الجهاز ولا تعبر الشبكة أبداً.
- إشعارات الموافقة — قوية، لكنها معرضة لهجوم «إرهاق المصادقة» إذا وافقت دون قراءة.
- رموز SMS — أفضل من لا شيء، لكنها معرضة لتبديل الشريحة والاعتراض. استخدمها فقط عند غياب البدائل.
الأخطاء التي تبطل المصادقة الثنائية بصمت
المهاجمون تكيّفوا. أدوات التصيد الفورية تمرر صفحة الدخول الحقيقية وتعيد إرسال رمزك خلال ثوانٍ. وهجمات إرهاق المصادقة تغرقك بطلبات الموافقة حتى يضغط الضحية المرهق «موافق». وملف تعريف الجلسة المسروق يتجاوز تسجيل الدخول كلياً. المصادقة الثنائية ترفع كلفة الهجوم هائلاً — لكنها تعمل بأفضل شكل مع اليقظة، لا بديلاً عنها.
فعّلها بالترتيب الصحيح
- البريد الإلكتروني أولاً — فهو طريق الاسترداد لكل ما عداه.
- ثم تطبيقات البنوك والدفع، ثم حسابات التواصل والمراسلة.
- خزّن رموز النسخ الاحتياطي التي تمنحك إياها كل خدمة في مكان آمن وغير متصل.
- سجّل جهازاً أو مفتاحاً ثانياً، حتى لا يقفلك فقدان هاتفك خارج حساباتك.